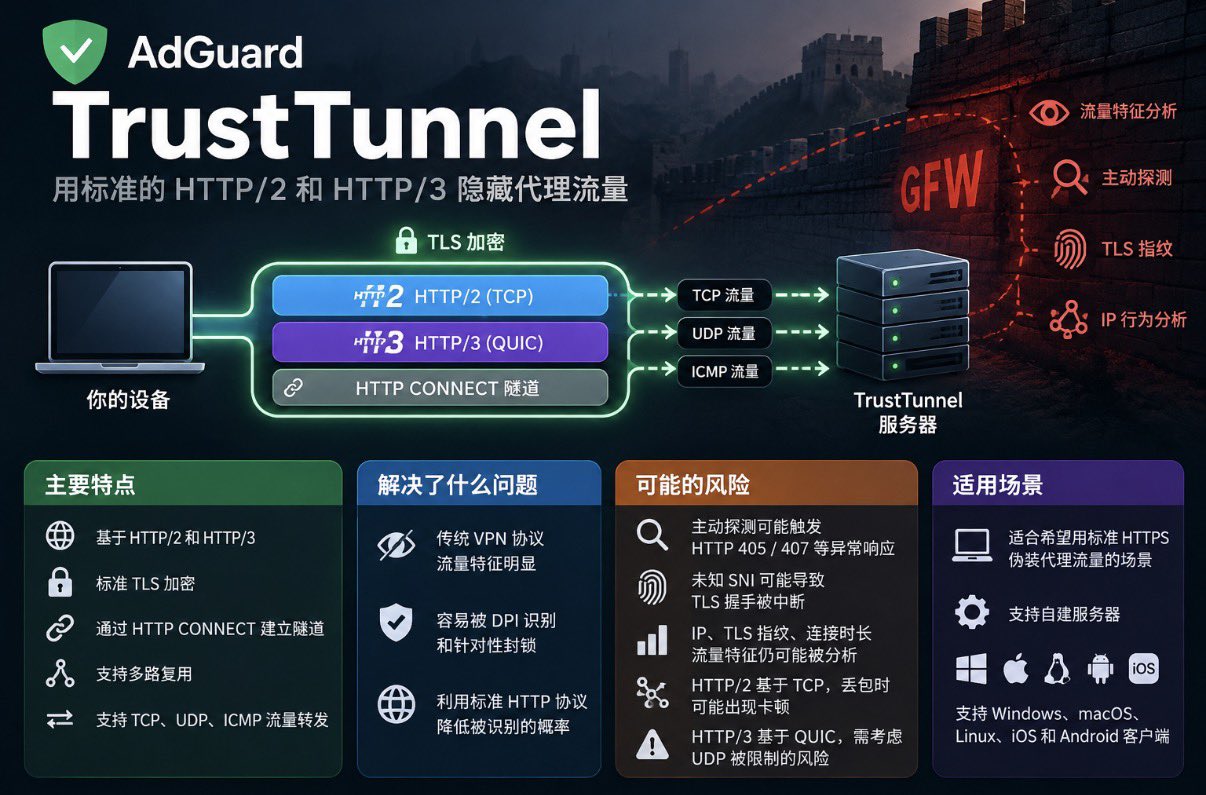
估计很多折腾翻墙协议的人,还不知道 AdGuard 也搞过一套自己的协议,叫 TrustTunnel。 这玩意今年1月21日正式开源,此前一直用于 AdGuard VPN。 AdGuard 为什么要自己折腾一套协议? 因为 WireGuard、OpenVPN 这些传统 VPN 协议都有相对明显的流量特征,遇到 DPI 深度包检测,容易被识别和针对性封锁。 TrustTunnel 直接利用 HTTP/2 和 HTTP/3 传输代理流量,外面套着标准 TLS 加密,再通过 HTTP CONNECT 建立隧道。 HTTP/2 走 TCP,HTTP/3 走 QUIC,还支持多路复用,TCP、UDP 等流量都可以转发。 目的很明确,就是尽量让代理流量看起来像正常的 HTTPS 通信。 但这里有个问题。 既然都是 HTTPS,GFW 就拿它没办法了吗? 显然没这么简单。 TLS 加密能保护传输内容,但你的 VPS IP、TLS 指纹、连接时长、数据包大小、上下行流量特征,防火墙照样可以观察和分析。 而且 GFW 还有主动探测这一招。 今年4月,TrustTunnel 的 GitHub 就有人反馈过,服务端在没有正确认证信息时,可能返回 HTTP 405 或 407。 还有人发现,如果使用未知的 SNI 发起连接,服务端会直接中断 TLS 握手。 这些行为一旦形成稳定特征,就可能被拿来识别代理服务。 虽然部分问题已经有了改进,但这也说明,光靠 HTTP/2、HTTP/3 这层外衣,还真没法保证不被识别。 另外,HTTP/2 底层还是 TCP,线路丢包严重时照样可能卡顿。HTTP/3 用 QUIC,又得考虑运营商对 UDP 的限制。 如果是真要在国内长期自建节点,我目前还是更信任 VLESS + REALITY + Vision 这套组合。 话说有没有人已经在国内用 TrustTunnel 跑了大半年的?实际表现如何?