在没有公网 IPv4 的今天,“人在外面如何连回家里设备”几乎是每一个 NAS 玩家、自建 Homelab 极客和后端工程师都会碰到的刚需。
然而在各大技术社区和讨论群里,经常看到有人把基于 WireGuard 的虚拟组网(如 Tailscale/Headscale)与内网穿透反向代理(如 frp/xfrpc/Cloudflare Tunnel)拿来进行莫名其妙的对比:
- “为什么我用 Tailscale 组网,发给我朋友的相册链接他打不开?”
- “为什么我用 frp 穿透连家里的 NAS 看视频卡成狗,大家还吹它好用?”
- “WireGuard 和 frp 到底谁速度更快、谁更安全?”
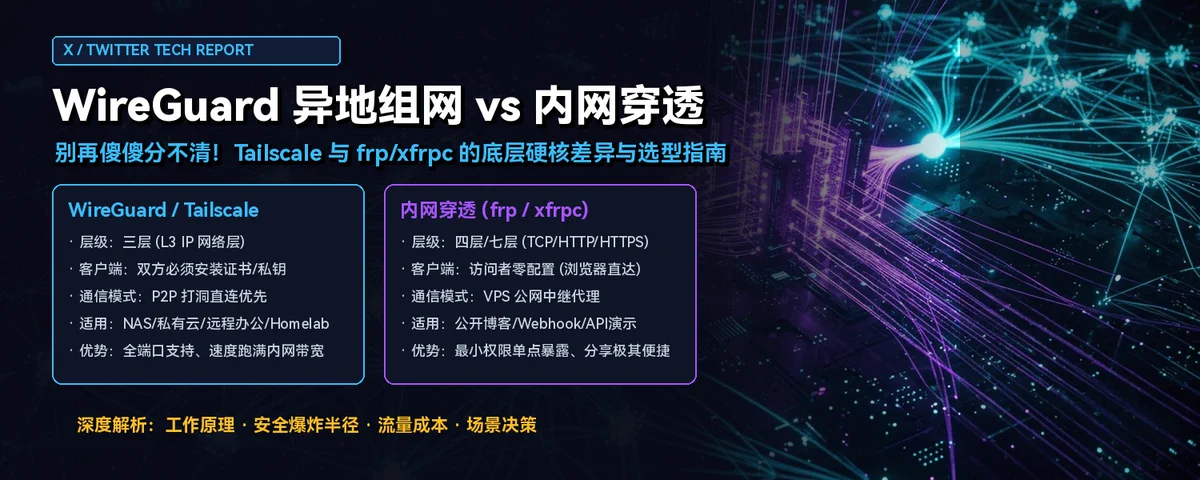
表面上看,二者都实现了“在外网访问内网私有设备”的最终效果;但从工作网络层级、通信拓扑、访客身份验证、安全爆炸半径以及资源消耗来看,它们属于完全不同的两个物种!
今天我们一次性把二者的底层原理剥开,彻底厘清二者的本质区别与架构选型。
一、连接哲学的本质差异:“拉群” vs “开门”
要理解二者的不同,用两个通俗的比喻即可完全搞定:
- WireGuard / Tailscale 的本质是【拉群】(局域网延伸):
在遍布全球的公网设备之间建立一个私密的“加密大局域网”。你的手机、公司电脑、家里 NAS 都成了群成员,大家各自拿到一个群内虚拟专属 IP(如 100.64.0.x)。成员之间可以自由沟通,但群外人连群的存在都感知不到。
- 内网穿透(frp / xfrpc)的本质是【开门迎客】(公网门户):
你在公网云服务器(VPS)上租了一个对外公开的临街商铺,通过内网客户端与 VPS 建立一条反向长连接隧道,把家里内部的某一个服务(如 80 端口博客或 Webhook 接收器)映射在 VPS 的某个公网端口上。全世界任何路人敲门都能访问。
二、底层机制硬核拆解:5 大核心维度
1. 工作网络层级:L3 虚拟网络层 vs L4/L7 端口反向代理
- WireGuard (L3 Overlay):
在操作系统内核创建虚拟 TUN 接口(wg0),在第三层网络层(IP 层)截获数据包。数据包经过 ChaCha20-Poly1305 加密封装后转入 UDP 报文发出。 优势:全协议支持(TCP、UDP、ICMP/Ping、VxLAN 广播)、全 65535 端口透明转发,完全如同插在同一交换机上。
- 内网穿透 (L4/L7 Reverse Proxy):
内网客户端(frpc/xfrpc)与 VPS 服务端(frps)维持一条控制/数据复用长连接。外部流量打在 VPS 的指定端口上,由服务进程在应用/传输层将数据流打包拆包转发给内网服务。 特性:精准单端口映射,暴露哪一个通哪一个;七层模式下支持 HTTP Host 头虚拟主机分流(vhost)与 SSL 统一卸载。
2. 访问门槛与客户端依赖:强身份凭证 vs 零客户端直达
- WireGuard 体系:
严格基于 Curve25519 非对称公私钥对做端端认证。任何想要访问内网的终端,都必须提前安装客户端并导入私钥授权。如果使用公司管控电脑、受限移动端或陌生人设备,由于无法提权安装虚拟网卡驱动,完全无法接入。
- 内网穿透体系:
访客完全零门槛(Zero Client)!只要输入普通 HTTP/HTTPS 域名或公网 IP+端口,任何标准的 Web 浏览器、甚至命令行 curl 都能秒级直连。对外分享文件、接收第三方系统回调具有绝对优势。
3. 链路拓扑与流量路径:分布式 Mesh 直通 vs 中心化网关中继
- WireGuard / Tailscale(分布式 Mesh 拓扑):
构建扁平去中心化的端到端虚拟网。中心服务器仅负责两端节点的密钥交换与寻址;一旦隧道建立,实际业务流量直接在两端设备间互通,完全不经过中心服务器中转,零消耗云主机带宽与公网流量。远程串流 4K 高清视频或大文件传输时,速度上限仅受限于两端物理宽带。
- 内网穿透(中心化反向代理网关):
所有外部流量必须先打到公网 VPS 端口,再由内网隧道转发给本地机器;回程响应同样需要逆流经过云服务器再写回访客。 核心瓶颈:云服务器的公网出口带宽(如个人常见的 3~5Mbps 小水管)直接成为整条链路的绝对速度天花板,且产生高额的公网流量账单。 (注:两端在复杂网络下的具体 NAT 穿越与打洞机制非常庞杂深奥,本文不做过多展开,重点把握“端到端直通”与“中心网关代理”的拓扑与带宽差异即可)
4. 安全边界与“爆炸半径”:公网隐形 vs 最小权限隔离
- WireGuard:
- 绝佳优势:对未通过密钥验证的握手报文完全静默丢弃(Silent Drop),扫描器探测端口全为关闭超时,具备公网隐身能力。
- 致命隐患:若软路由开启了 Subnet Router(子网路由),一旦随身笔记本染毒沦陷,黑客即可借此通道横向移动,攻击整个内网所有机器。
- 内网穿透:
- 潜在风险:VPS 端口直接暴露在公网,遭遇全网肉鸡自动化扫描与暴力破解,内网若有弱密码或 0-Day 漏洞容易被直穿。
- 绝佳优势:天然具有 DMZ 隔离屏障,映射单端口,黑客即便拿下该 Web 服务,局域网内的其它管理端口和机器在网络层上完全不可达。
5. 嵌入式资源消耗:Go 语言 vs 纯 C 语言的实测差距
在软路由或硬路由(如 MT7621、64MB~128MB RAM 嵌入式设备)上部署时:
- WireGuard 早已合并进 Linux 内核主线,内核态运行,CPU/内存开销微乎其微。
- 官方 Golang 编写的 frpc 常驻内存通常在 35MB ~ 55MB,在小内存硬路由上极易触发 Linux OOM-killer 强制杀死。
- 纯 C 语言重写的 xfrpc 基于轻量事件循环机制,常驻内存仅 1.2MB ~ 2.0MB(直降 95% 以上),且已正式进入 OpenWrt 官方 packages 软件源,是硬路由设备轻量穿透的绝佳选择。
三、全维度对比一览表
|
对比维度 |
WireGuard / Tailscale (虚拟组网) |
frp / xfrpc (内网穿透/反向代理) |
|---|---|---|
|
工作层级 |
OSI Layer 3 (网络层),虚拟 TUN 网卡 |
OSI Layer 4/7 (传输/应用层),端口代理 |
|
访客端门槛 |
必须安装客户端、导入私钥/登录 |
访客零门槛,任意标准浏览器一键直连 |
|
链路与流量 |
分布式端到端直连 (Mesh),不消耗中心服务器带宽 |
中心化网关反向代理,双向流量受制于 VPS 出口带宽 |
|
协议端口 |
全协议(TCP/UDP/ICMP/Ping)、全 65535 端口 |
仅限显式配置的特定端口或 HTTP 域名 |
|
安全特性 |
公网静默丢包隐形;但子网打通时爆炸半径大 |
公网暴露面大需加固;但具备单服务最小隔离 |
|
嵌入式开销 |
内核态开销极低;Tailscale Go客户端占用稍高 |
官方 Go 版吃内存;C 语言版 xfrpc 仅 1.5MB |
|
典型生态 |
WireGuard、Tailscale、Headscale |
frp、xfrpc (已合入 OpenWrt)、Cloudflare Tunnel |
四、场景选型指南:对号入座
- 选 WireGuard / Tailscale 的场景:
- 个人远程访问 NAS,流畅串流高清视频(Jellyfin/Plex/Emby)。
- 远程连接家庭工作站桌面(RDP/VNC/NoMachine)。
- 异地多云/多办公室服务器私网互通。
- 移动终端远程 SSH 管理 Homelab 集群。
- 选 内网穿透 (frp / xfrpc) 的场景:
- 搭建个人对外博客、作品集或相册分享给亲友。
- 本地开发 Web 服务,给外部客户演示或联调 API。
- 接收 GitHub Webhook、微信/支付宝支付异步回调。
- 极低运存硬路由(使用 OpenWrt 官方 xfrpc)轻量远程管理。
五、高手实践:混合架构组合拳
聪明的网络工程师从不做单选题:
- 管理通道:全面使用 WireGuard / Tailscale,SSH 端口与管理后台只监听虚拟内网 IP,公网不可见;
- 公网通道:利用低配 VPS 运行 Nginx 反代 + WAF 防火墙,内网通过轻量级 xfrpc 隧道映射对外展示业务。
既享受了百兆 P2P 直连的高性能与私密性,又具备了对外业务随时分享的便利!